 Thuthuattienich.com
Windows Security vừa báo “Trojan:Win32/…” hay bạn nghe ai đó nói máy “dính virus”, nhưng không rõ chúng khác nhau thế nào và có đáng lo không? Nói ngắn gọn: virus, worm, trojan, spyware và rootkit đều là malware (mã độc), chỉ khác nhau ở cách xâm nhập và mục đích. Virus bám vào file khác để lây, worm tự lây qua mạng, trojan đội lốt phần mềm “ngon”, spyware lén theo dõi bạn, còn rootkit giúp mã độc ẩn mình trong hệ thống.
Bài này giải thích từng loại bằng ví dụ thật, kèm bảng so sánh, dấu hiệu máy bị nhiễm và cách diệt miễn phí bằng Windows Security.
Tóm tắt nhanh:
- Virus: bám vào file/chương trình khác, lây khi bạn mở file đó.
- Worm (sâu): tự nhân bản, tự lây qua mạng, không cần bạn bấm gì.
- Trojan: giả làm phần mềm hữu ích (crack, game, file đính kèm) để bạn tự tay cài vào.
- Spyware: lén thu thập mật khẩu, tin nhắn, thói quen của bạn và gửi đi.
- Rootkit: chui sâu vào hệ điều hành để giấu mình và giấu mã độc khác.
Malware là gì? Vì sao không nên gọi tất cả là “virus”
Malware (viết tắt của malicious software, tiếng Việt là mã độc hoặc phần mềm độc hại) là tên gọi chung cho mọi phần mềm được tạo ra để gây hại: phá dữ liệu, đánh cắp thông tin, chiếm quyền điều khiển máy hay tống tiền.
Virus chỉ là một loại malware. Người Việt quen gọi mọi thứ là “virus” và phần mềm bảo vệ là “phần mềm diệt virus”, nên dễ nhầm. Phân biệt đúng loại giúp bạn hiểu mình bị nhiễm từ đâu và cần xử lý thế nào: bị worm thì phải vá lỗ hổng, bị trojan thì phải xem lại phần mềm đã cài, bị spyware thì phải đổi mật khẩu ngay.
Malware cũng không chỉ có trên Windows. Điện thoại Android, iPhone, máy Mac đều có thể bị, dù mức độ phổ biến khác nhau (xem phần FAQ).
Bảng so sánh nhanh Virus, Worm, Trojan, Spyware, Rootkit
| Loại | Cách xâm nhập / lây lan | Cần bạn mở/chạy? | Mục đích chính | Ví dụ nổi tiếng |
|---|---|---|---|---|
| Virus | Bám vào file, chương trình, tài liệu Office (macro), USB | Có | Lây sang file khác, phá dữ liệu | CIH (Chernobyl, 1998) |
| Worm | Tự lây qua mạng, lỗ hổng phần mềm, email, USB | Thường không | Lây càng nhiều máy càng tốt, mang theo mã độc khác | WannaCry (2017), Blaster (2003) |
| Trojan | Đội lốt phần mềm crack, game, file đính kèm, app giả | Có (bạn tự cài) | Mở cửa hậu, trộm dữ liệu, tải thêm mã độc | Zeus (trojan ngân hàng) |
| Spyware | Đi kèm trojan, app miễn phí, tiện ích trình duyệt | Thường có | Theo dõi, đánh cắp mật khẩu, tài khoản | Pegasus (trên điện thoại) |
| Rootkit | Được cài sau khi kẻ tấn công đã vào được máy | Gián tiếp | Che giấu bản thân và mã độc khác, giữ quyền điều khiển lâu dài | Rootkit trên đĩa nhạc Sony BMG (2005) |
Lưu ý: ngoài đời các loại này thường đi chung với nhau. Ví dụ một trojan được cài qua bản crack, sau đó tải thêm spyware để trộm mật khẩu và rootkit để giấu cả hai. Vì vậy phần mềm diệt mã độc có thể báo nhiều tên khác nhau trên cùng một máy.
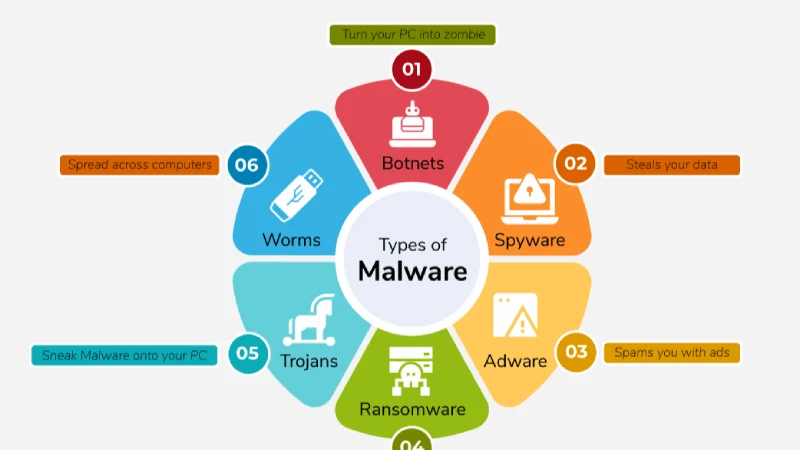
Virus, Worm, Trojan, Spyware, Rootkit là gì?
Dưới đây là cách hoạt động, ví dụ thật và tác hại của từng loại, theo thứ tự từ loại lâu đời nhất đến loại khó phát hiện nhất.
Virus là gì?
Virus máy tính là đoạn mã độc gắn vào một file hoặc chương trình bình thường (gọi là “vật chủ”). Giống virus sinh học, nó không tự sống một mình được: chỉ khi bạn mở file vật chủ thì virus mới chạy, rồi tìm cách lây sang file khác trên máy.
Cách virus lây nhiễm
- File chương trình (.exe) đã bị nhiễm, chép từ máy khác hoặc tải trên mạng.
- Tài liệu Word, Excel chứa macro độc: bạn bấm “Enable Content/Bật nội dung” là mã độc chạy.
- USB, ổ cứng di động cắm qua nhiều máy (rất phổ biến ở quán net, tiệm in, máy công ty).
Ví dụ và tác hại
Virus CIH (còn gọi là Chernobyl) năm 1998 là ví dụ kinh điển: nó xóa dữ liệu ổ cứng và trên một số máy còn ghi đè chip BIOS khiến máy không khởi động được. Ngày nay virus “thuần” ít gặp hơn trước, phần lớn mã độc hiện đại là trojan và worm, nhưng virus macro trong file Office vẫn còn được dùng trong email lừa đảo.
Worm (sâu máy tính) là gì?
Worm là mã độc tự nhân bản và tự lây lan sang máy khác, thường qua mạng, mà không cần bám vào file nào và không cần bạn bấm gì. Theo Microsoft, worm có thể lây qua email, tin nhắn, chương trình chia sẻ file, mạng xã hội, thư mục chia sẻ trong mạng LAN, USB và lỗ hổng phần mềm.
Vì sao worm lây nhanh hơn virus
Virus phải chờ người dùng mở file, còn worm tự đi tìm máy mới. Chỉ cần một máy trong mạng công ty bị nhiễm, worm có thể quét và lây sang mọi máy còn lỗ hổng chưa vá trong vài phút.
Ví dụ thật: WannaCry, Blaster
- Blaster (2003): lợi dụng lỗ hổng Windows XP/2000, khiến hàng loạt máy tự hiện thông báo tắt máy và khởi động lại liên tục.
- WannaCry (2017): lợi dụng lỗ hổng chia sẻ file SMB của Windows để tự lây, rồi mã hóa dữ liệu đòi tiền chuộc. Đây là ví dụ cho xu hướng hiện nay: worm lây lan để “chở” mã độc khác, ở đây là ransomware.
Bài học: cập nhật Windows và phần mềm là cách chống worm hiệu quả nhất, vì worm sống nhờ lỗ hổng chưa được vá.
Trojan là gì?
Trojan (ngựa thành Troy) là mã độc đội lốt phần mềm hợp pháp để lừa bạn tự tay tải về và cài đặt. Tên gọi lấy từ tích con ngựa gỗ chứa quân lính được người thành Troy kéo vào thành. Khác virus và worm, trojan thường không tự lây lan, nó dựa hoàn toàn vào việc người dùng bị lừa.
Trojan đội lốt như thế nào
- Phần mềm crack, key, bản “full miễn phí” của Office, Photoshop, game: nguồn trojan phổ biến nhất với người dùng Việt.
- File đính kèm email giả hóa đơn, giấy báo giao hàng, thông báo của ngân hàng hay cơ quan nhà nước.
- App giả trên điện thoại (giả app ngân hàng, app dịch vụ công) được gửi qua link Zalo, Facebook, SMS.
- Tool hack game, auto click, cheat.
Các dạng trojan thường gặp
- Backdoor (cửa hậu): cho kẻ tấn công điều khiển máy bạn từ xa.
- Trojan ngân hàng: chuyên đánh cắp thông tin đăng nhập, mã OTP ngân hàng. Zeus là trojan ngân hàng nổi tiếng nhất.
- Downloader/Dropper: bản thân ít gây hại, nhưng tải và cài thêm mã độc khác về máy.
Spyware (phần mềm gián điệp) là gì?
Spyware là mã độc lén theo dõi và thu thập thông tin của bạn rồi gửi cho kẻ khác, thường không có dấu hiệu gì rõ ràng. Thứ nó nhắm tới: mật khẩu, tài khoản mạng xã hội, thông tin thẻ, lịch sử duyệt web, tin nhắn, thậm chí camera và micro.
Keylogger, infostealer và chuyện mất tài khoản Facebook, ngân hàng
- Keylogger: ghi lại mọi phím bạn gõ, bao gồm cả mật khẩu.
- Infostealer (mã độc đánh cắp thông tin): lấy mật khẩu và cookie đăng nhập đã lưu trong trình duyệt. Có cookie, kẻ gian có thể vào tài khoản Facebook, email của bạn mà không cần mật khẩu hay mã 2FA. Nhiều vụ “tự nhiên mất Facebook, mất trang quảng cáo” bắt nguồn từ đây, thường sau khi tải một file crack hoặc tool.
- Stalkerware: app theo dõi bị cài lén lên điện thoại để đọc tin nhắn, xem vị trí.
Pegasus là ví dụ spyware cao cấp trên điện thoại, từng được phát hiện dùng để theo dõi nhà báo và chính trị gia. Người dùng bình thường ít khi là mục tiêu của loại này, nhưng infostealer thì rất phổ biến.
Rootkit là gì? Vì sao khó phát hiện nhất
Rootkit là mã độc chui sâu vào hệ điều hành (có khi vào cả nhân hệ điều hành hoặc quá trình khởi động) để che giấu chính nó và các mã độc khác. Tên gọi ghép từ “root” (quyền cao nhất trên Linux/Unix) và “kit” (bộ công cụ).
Rootkit thường không phải thứ đầu tiên vào máy. Kẻ tấn công vào được bằng trojan hay lỗ hổng trước, rồi cài rootkit để giữ quyền điều khiển lâu dài mà không bị phát hiện. Rootkit có thể làm Task Manager, trình quản lý file và cả phần mềm diệt virus “không nhìn thấy” file, tiến trình độc hại.
Ví dụ nổi tiếng: năm 2005, đĩa nhạc của Sony BMG tự cài một phần mềm chống sao chép dạng rootkit lên máy tính người dùng, gây bê bối lớn vì kẻ xấu có thể lợi dụng nó để giấu mã độc.
Vì rootkit chạy khi Windows đã khởi động, cách hiệu quả để bắt nó là quét khi Windows chưa chạy, tức là quét ngoại tuyến (hướng dẫn ở phần dưới).
Các loại mã độc khác bạn hay nghe
- Ransomware (mã độc tống tiền): mã hóa file của bạn rồi đòi tiền chuộc, thường bằng tiền mã hóa. Nguy hiểm nhất với doanh nghiệp. Cách phòng tốt nhất là sao lưu dữ liệu ra nơi tách biệt.
- Adware: hiện quảng cáo liên tục, đổi trang chủ trình duyệt, tự mở tab lạ. Ít nguy hiểm hơn nhưng rất phiền và hay đi kèm phần mềm miễn phí.
- Botnet: mạng lưới máy bị chiếm quyền, bị điều khiển hàng loạt để gửi spam hoặc tấn công DDoS. Máy của bạn có thể là một “zombie” mà bạn không biết.
- Cryptominer (mã độc đào coin): lén dùng CPU/GPU của bạn để đào tiền mã hóa, khiến máy nóng, quạt kêu to, chậm bất thường.
Loại nào nguy hiểm nhất?
Không có xếp hạng cố định, vì mức nguy hiểm phụ thuộc vào thứ bạn có thể mất:
- Với dữ liệu quan trọng (tài liệu công việc, ảnh gia đình): ransomware là đáng sợ nhất.
- Với tài khoản và tiền: trojan ngân hàng và spyware/infostealer gây thiệt hại trực tiếp nhất.
- Với mạng công ty: worm nguy hiểm vì lây sang cả trăm máy trong thời gian ngắn.
- Về độ khó xử lý: rootkit khó phát hiện và gỡ nhất, nhiều trường hợp phải cài lại Windows.
Dấu hiệu và cách diệt mã độc trên máy tính
Dấu hiệu máy tính bị nhiễm mã độc
Không phải mã độc nào cũng có dấu hiệu (spyware và rootkit được thiết kế để im lặng), nhưng bạn nên kiểm tra ngay nếu thấy:
- Máy chậm, quạt chạy mạnh, CPU cao bất thường ngay cả khi không mở gì.
- Trình duyệt tự đổi trang chủ, công cụ tìm kiếm, tự mở tab quảng cáo, xuất hiện tiện ích lạ.
- Windows Security bị tắt và không bật lại được.
- File bị đổi đuôi lạ, không mở được, xuất hiện file hướng dẫn đòi tiền chuộc.
- Tài khoản Facebook, email, game bị đăng nhập từ nơi lạ hoặc tự đăng bài, nhắn tin.
- Xuất hiện chương trình lạ khởi động cùng Windows, hoặc lưu lượng mạng tăng vọt.
Cách kiểm tra và diệt mã độc bằng Windows Security (miễn phí)
Windows 10 và 11 có sẵn Microsoft Defender trong ứng dụng “Bảo mật Windows (Windows Security)”, đủ để quét và diệt phần lớn mã độc phổ biến. Các bước dưới đây áp dụng cho Windows 11, Windows 10 tương tự.
Quét toàn bộ máy (Full scan)
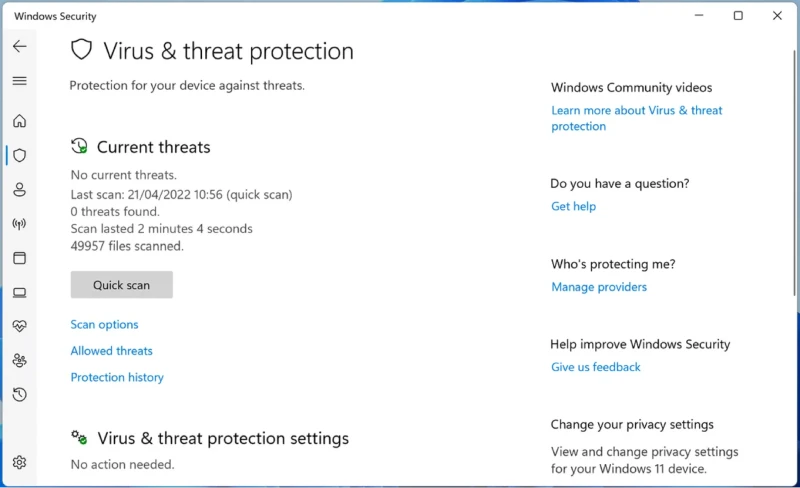
- Nhấn Windows, gõ “Bảo mật Windows” (hoặc “Windows Security”) rồi mở ứng dụng.
- Chọn “Bảo vệ khỏi vi-rút & mối đe dọa (Virus & threat protection)”.
- Bấm “Tùy chọn quét (Scan options)”.
- Chọn “Quét toàn bộ (Full scan)” rồi bấm “Quét ngay (Scan now)”. Quá trình có thể mất từ 30 phút đến vài giờ tùy dung lượng ổ cứng, bạn vẫn dùng máy được trong lúc quét.
Quét ngoại tuyến Microsoft Defender Offline: dành cho rootkit và mã độc cứng đầu
Quét ngoại tuyến khởi động lại máy và quét trước khi Windows chạy, nên bắt được rootkit và mã độc tự bảo vệ mà quét thường bỏ sót.
Lưu ý: máy sẽ tự khởi động lại. Hãy lưu công việc và đóng hết ứng dụng trước khi bắt đầu.
- Mở “Bảo mật Windows” > “Bảo vệ khỏi vi-rút & mối đe dọa” > “Tùy chọn quét”.
- Chọn “Microsoft Defender Antivirus (quét ngoại tuyến)” [Microsoft Defender Antivirus (offline scan)].
- Bấm “Quét ngay (Scan now)”. Máy sẽ khởi động lại và hiện màn hình quét, thường mất khoảng 15 phút.
- Sau khi máy vào lại Windows, xem kết quả tại “Bảo vệ khỏi vi-rút & mối đe dọa” > “Lịch sử bảo vệ (Protection history)”. Mã độc tìm thấy đã được tự động xóa hoặc cách ly.
Đọc tên cảnh báo của Defender: “Trojan:Win32/…” nghĩa là gì?
Microsoft đặt tên mã độc theo dạng “Loại:Nền tảng/Họ.Biến thể”. Ví dụ “Trojan:Win32/Wacatac.B!ml”:
- Trojan: loại mã độc (có thể là Worm, Virus, Backdoor, Ransom, PWS (trộm mật khẩu), HackTool…).
- Win32: nền tảng bị nhắm tới (Windows). Có thể là AndroidOS, MacOS, Script, O97M (macro Office)…
- Wacatac: tên họ mã độc. .B: biến thể.
- !ml: phát hiện bằng học máy (machine learning). Hậu tố này đôi khi xuất hiện với cả file vô hại (báo nhầm), nhất là các tool, crack.
Nhìn phần đầu tên là bạn biết ngay mình đang đối mặt với loại nào trong bài này.
Không diệt được? Những việc nên làm tiếp
- Đổi mật khẩu ngay từ một thiết bị khác sạch (điện thoại), ưu tiên email, ngân hàng, Facebook. Đăng xuất mọi phiên đăng nhập và bật xác minh 2 bước. Nếu nghi bị infostealer, việc này quan trọng hơn cả diệt mã độc.
- Quét thêm bằng một công cụ thứ hai, ví dụ Malwarebytes bản miễn phí, để kiểm tra chéo.
- Gỡ các phần mềm crack, tool, tiện ích trình duyệt bạn không nhớ đã cài.
- Nếu vẫn còn dấu hiệu, hoặc từng bị rootkit/ransomware: sao lưu dữ liệu cá nhân và cài lại Windows sạch. Đây là cách duy nhất chắc chắn 100%. Chỉ sao lưu tài liệu, ảnh; không sao lưu file .exe, phần mềm cài đặt.
Cách phòng tránh virus, trojan và các loại mã độc
- Luôn bật Windows Security và để Windows tự cập nhật. Cập nhật vá lỗ hổng mà worm lợi dụng.
- Không dùng phần mềm crack, key lậu, tool hack game. Đây là đường vào phổ biến nhất của trojan và infostealer.
- Chỉ tải phần mềm từ trang chủ nhà phát hành hoặc Microsoft Store; tải app điện thoại từ CH Play/App Store.
- Cẩn thận với file đính kèm và link lạ trong email, Zalo, Messenger, kể cả từ người quen (tài khoản họ có thể đã bị chiếm). Không bấm “Bật nội dung/Enable Content” trong file Office không rõ nguồn gốc.
- Bật xác minh 2 bước cho email, mạng xã hội, ngân hàng.
- Sao lưu dữ liệu quan trọng ra ổ cứng ngoài hoặc đám mây, theo quy tắc nên có ít nhất một bản không cắm thường trực vào máy để tránh bị ransomware mã hóa luôn.
- Hạn chế cắm USB lạ; quét USB trước khi mở file.
Câu hỏi thường gặp (FAQ)
Windows Defender có đủ không, có cần cài thêm phần mềm diệt virus?
Với đa số người dùng cá nhân, Microsoft Defender có sẵn trong Windows 10/11 là đủ nếu bạn luôn bật nó, cập nhật Windows và không dùng phần mềm crack. Cài thêm phần mềm diệt virus trả phí chủ yếu mang lại tính năng phụ (VPN, quản lý mật khẩu, bảo vệ ngân hàng). Không nên chạy song song hai phần mềm diệt virus thời gian thực vì dễ xung đột, làm máy chậm.
Điện thoại có bị nhiễm virus không?
Có, nhưng phổ biến nhất là trojan và spyware dưới dạng app giả, chứ không phải virus kiểu máy tính. Android dễ bị hơn khi cài file APK từ link ngoài; iPhone khó bị hơn nhờ chỉ cài app từ App Store. Không cài app từ link được gửi qua tin nhắn, kể cả khi tự xưng là ngân hàng hay cơ quan nhà nước.
Máy Mac có bị nhiễm mã độc không?
Có. Mac ít bị hơn Windows do số người dùng ít hơn và hệ thống kiểm soát chặt hơn, nhưng vẫn có trojan, adware và infostealer nhắm vào macOS, thường đi kèm phần mềm crack hoặc trình cài đặt giả.
Phần mềm crack có chắc chắn chứa trojan không?
Không phải bản nào cũng có, nhưng rủi ro rất cao và bạn không có cách nào kiểm chứng. Crack thường yêu cầu tắt phần mềm diệt virus, nghĩa là bạn tự mở cửa cho mã độc. Nhiều vụ mất tài khoản, bị đánh cắp mật khẩu bắt đầu từ một bản crack.
Diệt virus xong có cần cài lại Windows không?
Thường là không, nếu Windows Security đã xóa sạch và máy hoạt động bình thường trở lại. Nên cài lại Windows khi máy từng bị rootkit, ransomware, khi quét nhiều lần vẫn phát hiện mã độc quay lại, hoặc khi máy dùng cho việc quan trọng như ngân hàng, công việc.
Kết luận
Virus, worm, trojan, spyware và rootkit đều là malware, nhưng mỗi loại vào máy theo một đường riêng: virus nhờ file bị nhiễm, worm nhờ lỗ hổng chưa vá, trojan nhờ bạn bị lừa cài, spyware và rootkit thì âm thầm ở lại. Bật Windows Security, cập nhật thường xuyên, tránh phần mềm crack và sao lưu dữ liệu là đủ để bạn tránh được phần lớn rủi ro. Nếu nghi máy đã nhiễm, hãy chạy quét ngoại tuyến và đổi mật khẩu từ một thiết bị khác ngay.
